
GTIG 與 Mandiant 於 2026 年 11 月 16 日發表《AI Threat Tracker》。GTIG 季度報告首次識別到威脅行為者使用大型語言模型(LLM)框架,無人在環路內仍可完全自動發掘及利用漏洞。涉事的 exploit_agent 整合前沿模型與本地 LLM,將漏洞分析和執行連成自動流程。
重點文章
由提示走向自主代理
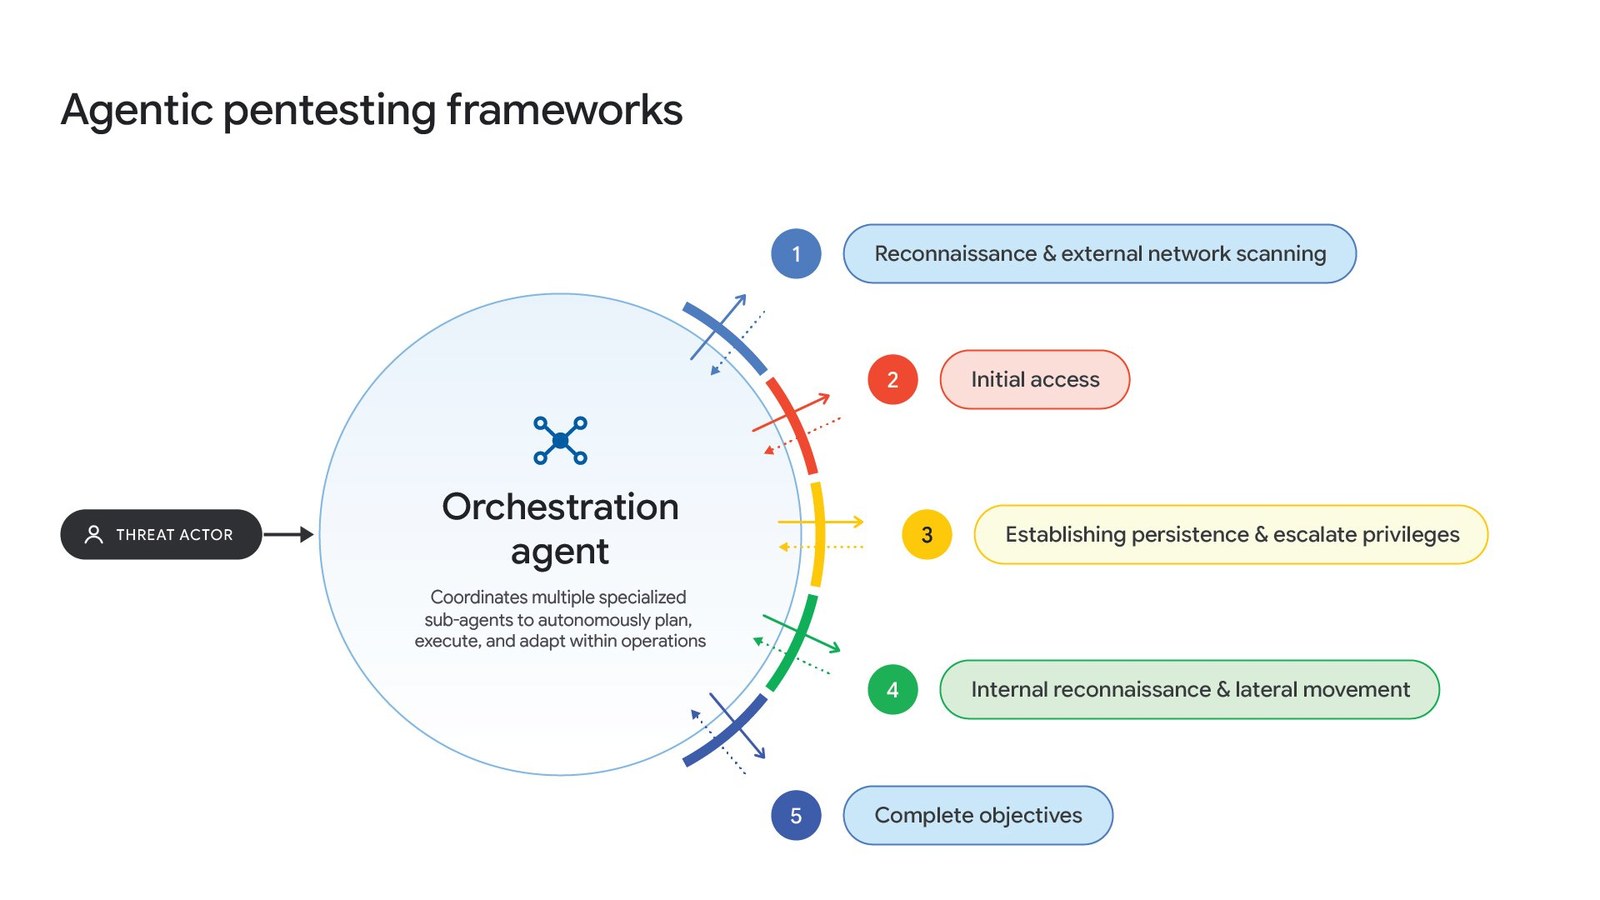
除 ARTEX,攻擊者亦使用其他開源框架。CAIRN 以 OODA 循環及共享 blackboard 協作,曾用於入侵美國航太業;CyberStrikeAI 以 Go 後端指揮逾 100 款工具。PentAGI 被改造成攻擊編排平台,偵察掃描亞洲機構;HexStrike AI 試驗結合 MCP 和逾 150 款工具。官方指框架以速度換隱蔽,較易偵測但仍極可能達成目標。
修補一公佈就被武器化
exploit_agent 藏於暴露的中繼伺服器,比對熱門應用程式修補前後的程式碼,找出可能漏洞並自動起草及執行攻擊程式。已修補漏洞的材料有限,相較發掘零日漏洞更適合交予 LLM 分析。伺服器亦存有被竊資料,以及暴力破解、安裝 webshell 等後滲透腳本。遙測顯示目標包括法國媒體、娛樂網站及教育部門;配置檔註解使用俄文。
防守窗口被壓縮
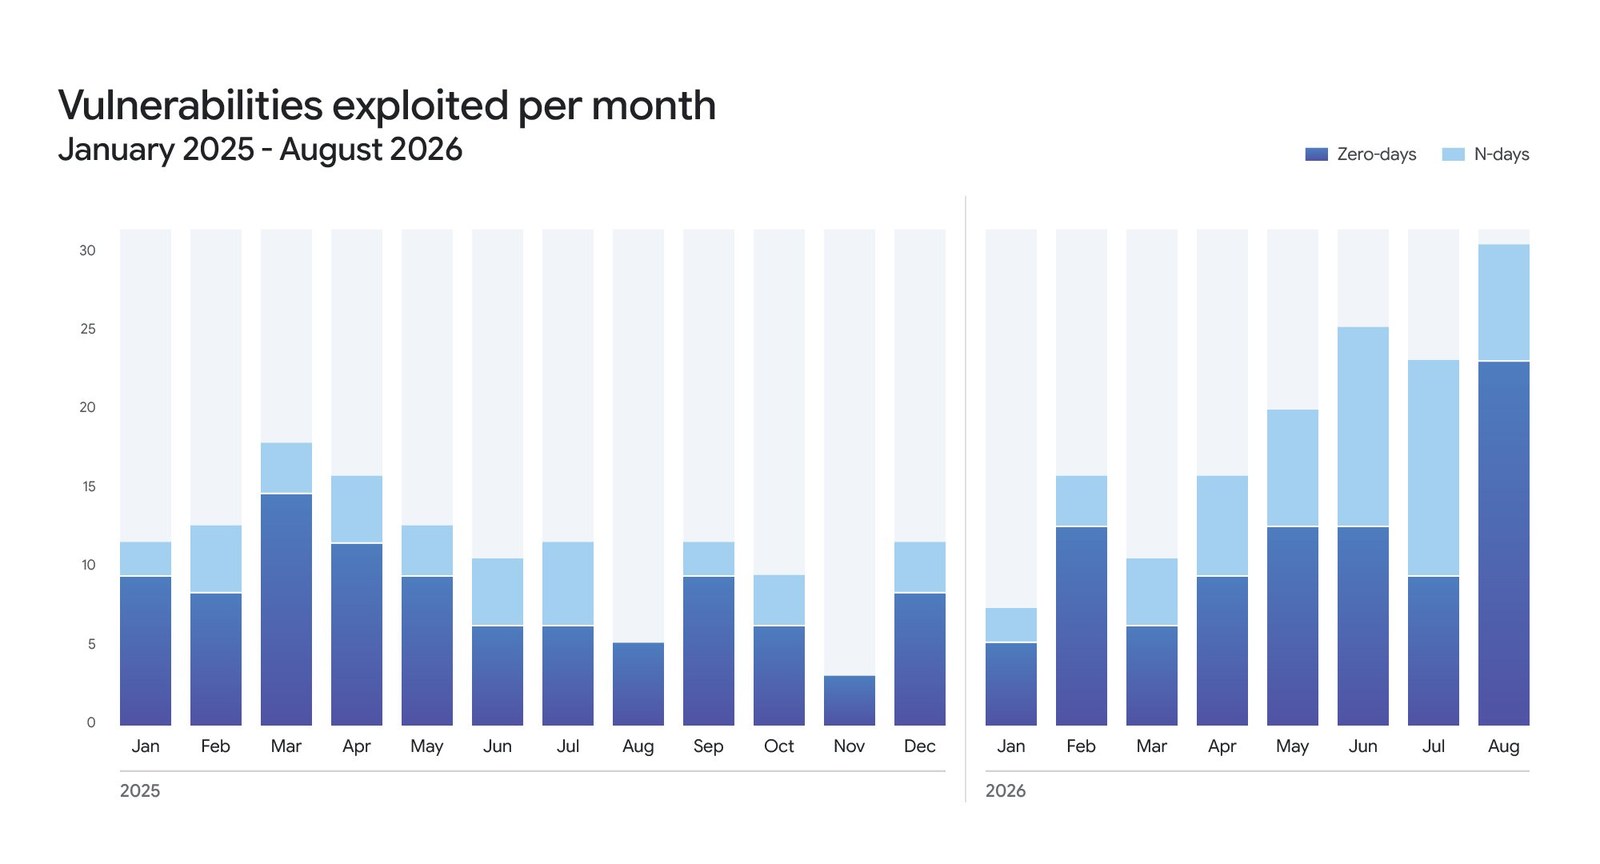
2026 年首八個月漏洞披露與利用近乎翻倍;零日利用由 2025 年平均每月 8 宗升至 2026 年每月 11 宗,8 月達 22 宗。PaperCut 的 CVE-2026-81578、CVE-2026-82078 可串連未經認證遙距執行程式碼。披露一日內已有 LLM 製成利用程式;四日後行為者攻擊數百機構,數分鐘內取得網域管理員權限。PHP 修補後大量無效的 LLM POC 增加核實負擔。
疑與北韓有關的 MIDNIGHT NEPTUNE 針對北美及歐洲加密貨幣機構,改動 .claude/settings.json,令用戶啟動 Claude Code 時自動下載 SOMBERMEME 後門。Google SecOps 已部署 ARTEX 行為及流量規則,Mandiant 亦發布加固指南。官方預期人手參與減少,逐步逼近全自主入侵。
