
Apple 在 iOS 27、iPadOS 27、macOS 27 及 visionOS 27 的 Safari 與 WebKit 中加入封鎖部分網絡連線的做法,阻止廣告商藉身份解析服務辨識瀏覽網頁的用戶身份,從而避免用戶資料落入資料中介商手中。Apple 在 10 月 19 日於 WebKit 網誌發文,說明公司為減少資料收集與用戶追蹤所做的工作。
重點文章
身份解析成追蹤新手法
Apple 封鎖跨網站 Cookie 已有六年,廣告商無法再以同一個 Cookie 跨多個網站查看用戶的瀏覽習慣,阻止 Cookie 被當作持續的用戶識別碼是重要一步;應用程式層面的 App Tracking Transparency 亦取得相當成效。不過,追蹤業界即使在失去跨網站追蹤同一 Cookie 的能力後,仍繼續建立用戶檔案以個人化網上廣告。
業界現時改用名為「身份解析」的系統。這種手法不依賴網站本身的 Cookie,而是透過第三方公司從網站收集電郵地址:當用戶以電郵登入網站或訂閱電子報,該地址會被儲存,並獲指派一個不透明的追蹤 ID,再傳送至網頁。這個追蹤 ID 之後就成為用戶再次登入該網站時的識別 Token。一個廣告檔案可關聯多個追蹤 ID,因此用戶仍可像跨網站 Cookie 那樣被跨多個網站追蹤。第三方公司亦可收集用戶的個人資料以填充檔案,即所謂身份圖譜。
在 Apple 眼中,電郵地址與電話號碼一樣,幾乎必然屬於個人可識別資料,雖然方便用戶登入網站,卻同時是可讓資料中介商識別用戶、並可持續數年的識別方式。問題在於用戶提供資料只為單一既定目的,並非為了建立網上檔案或追蹤其網上動向。Apple 同時表明,第一方個人化不屬於追蹤,用戶把資料交予的網站本身並非問題,其技術亦不打算阻止這種做法;真正的問題是第三方能綜合多個網站的相連資料,建立跨裝置、跨網站及跨機構的身份圖譜,這是第一方網站單憑自身無法做到的。
網域層面封鎖身份解析
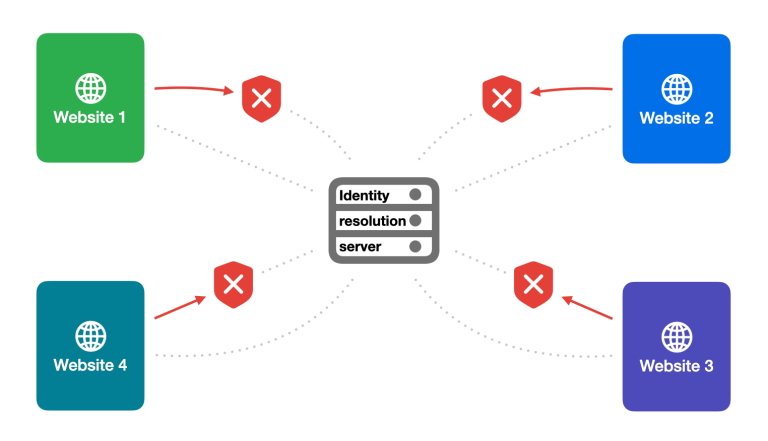
為阻止這類跨網站追蹤,Apple 說明 iOS 27、iPadOS 27、macOS 27 及 visionOS 27 的 Safari 與 WebKit 會封鎖部分網絡連線,具體針對連接至身份解析基建的連線,即建立跨網站身份圖譜的公司。措施針對處理身份解析的第三方基建公司,而非用戶所瀏覽的第一方網站,亦不是為標準用戶驗證而接收電郵的一方;這些公司只為追蹤目的而在網頁加入隱形元素。
做法令電郵地址根本無法傳送至身份解析基建。電郵一旦無法送出,用戶檔案便無法建立或核對。封鎖在「網域」層面執行,因此無論查詢或請求如何組成,都無法繞過 Apple 的封鎖。
iCloud+ 訂閱用戶亦可使用「隱藏我的電郵」,作用相同但更為直接:它為每個新網站提供獨立電郵,由於沒有可供比對的共同元素,用戶完全無法被追蹤。
廣告商被整體封鎖
目前 Apple 的技術運作良好,部分情況甚至過於嚴格。10 月初據報有一間廣告代理商被 Apple 整體封鎖,被歸類為可封鎖的資料中介商。該公司已向 Apple 投訴,但要待 iOS 27.2 推出後才有望解決。
